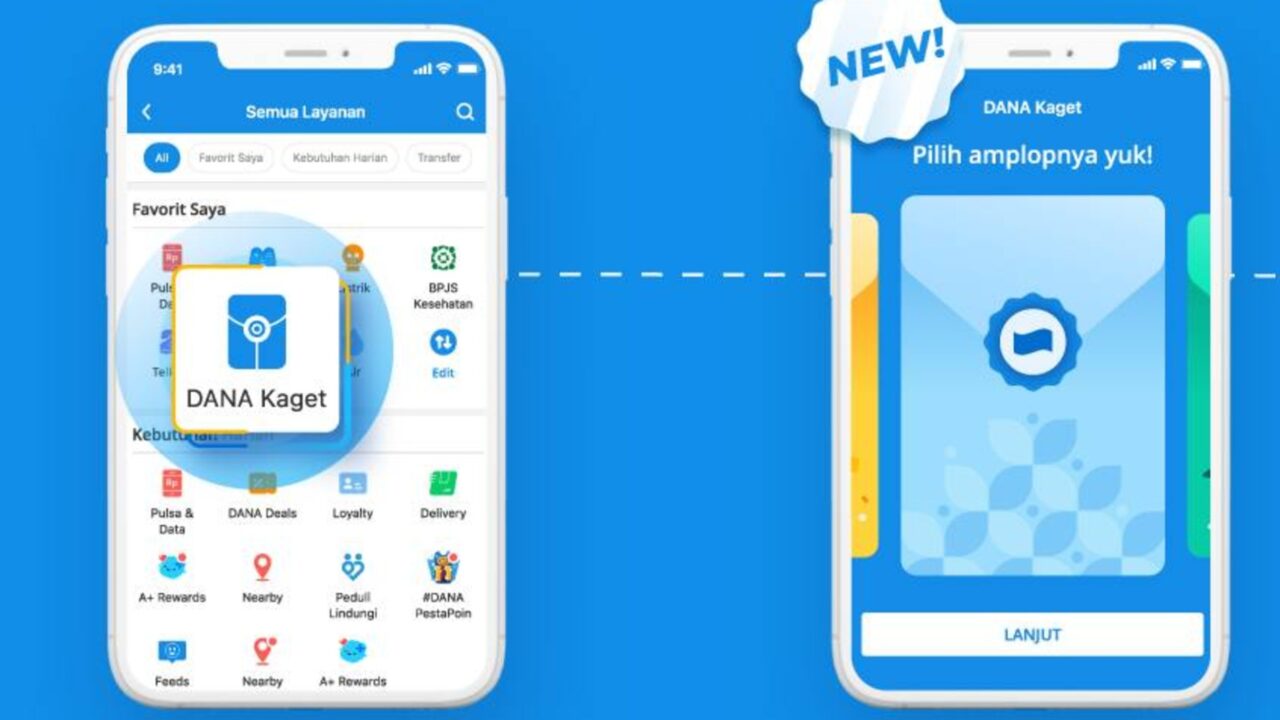
bes.co.id – Tautan alias link DANA Kaget palsu sering dikirim melalui pesan singkat, media sosial, atau grup percakapan dengan iming-iming saldo gratis.
Modus semacam ini tentunya bakal berbahaya karena dapat mengarahkan pengguna ke halaman phishing yang meminta PIN, OTP, atau data pribadi.
Berdasarkan panduan resmi DANA, diketahui bahwa perlu memeriksa alamat tautan dengan teliti sebelum mengklik. Jika tautan meminta PIN, OTP, kata sandi, atau data sensitif lainnya, sebaiknya hentikan proses klaim.
Ciri DANA Kaget Asli
Tautan DANA Kaget resmi menggunakan domain link.dana.id. Setelah tautan dibuka, proses klaim seharusnya mengarahkan pengguna ke aplikasi DANA yang telah terpasang di ponsel.
DANA menegaskan bahwa pihaknya tidak pernah meminta PIN, OTP, kata sandi, maupun data sensitif lainnya melalui telepon, pesan singkat, atau formulir eksternal. Kode PIN hanya boleh dimasukkan melalui aplikasi DANA resmi yang dibuka langsung oleh pengguna.
Adapun ciri-ciri tautan yang perlu diwaspadai meliputi:
- Domain mirip tetapi tidak sama, misalnya menggunakan tambahan huruf, angka, atau ekstensi aneh.
- Penggunaan tautan pemendek tanpa kejelasan tujuan.
- Halaman yang meminta PIN, OTP, password, nomor KTP, atau data rekening.
- Iming-iming hadiah besar dengan syarat transfer “biaya admin”.
- Permintaan mengunduh aplikasi dari tautan di luar App Store atau Google Play.
Modus Penipuan yang Umum
Adapun pelaku penipuan umumnya memanfaatkan rekayasa sosial. Mereka mengirim tautan dengan dalih hadiah, saldo gratis, atau pengundian.
Dan setelah korban membuka halaman palsu, korban diminta memasukkan data sensitif. Melansir dari DANA Blog, penipu juga dapat menyamar sebagai pihak resmi melalui telepon atau pesan singkat, lalu meminta kode OTP.
Dengan kode tersebut, pelaku berpotensi mengakses akun korban dan mengambil saldo.
Modus lain adalah mengarahkan korban mengunduh aplikasi palsu. Aplikasi tersebut dapat digunakan untuk mencuri informasi akun atau memasang kode berbahaya pada perangkat.
Cara Aman sebelum Klik Link DANA Kaget
Jadi, sebelum membuka tautan DANA Kaget, periksa sumber pengirimannya. Lebih aman hanya membuka tautan dari teman, keluarga, atau akun resmi yang benar-benar dikenal.
Cek juga alamat URL secara visual. Pastikan domain utamanya adalah link.dana.id, bukan domain tiruan yang memakai kata “dana” sebagai bagian dari alamat palsu. Jika ragu, jangan klik tautan tersebut.
Gunakan aplikasi DANA yang diunduh dari toko aplikasi resmi. DANA menyarankan pengguna tidak menginstal aplikasi dari tautan yang dikirim melalui pesan atau media sosial.
Aktifkan pula pengamanan tambahan pada perangkat dan akun, seperti kunci layar, verifikasi biometrik, serta pembaruan aplikasi secara berkala.
Bagaimana Jika Sudah Terlanjur Klik atau Beri OTP?
Jika sudah membuka link mencurigakan, maka sebaiknya segera hentikan komunikasi dengan pengirim dan jangan memberikan PIN maupun membuka tautan tambahan. Cek juga mutasi mutasi akun untuk melihat adanya transaksi yang tidak dikenal.
Dan apabila sudah memberikan OTP atau data sensitif, segera amankan akun. DANA menyarankan pengguna menghubungi DIANA melalui menu Saya pada aplikasi DANA, khususnya melalui Pusat Resolusi, untuk melaporkan indikasi penipuan.
Laporan juga dapat dikirim ke [email protected] maupun lewat layanan pelanggan DANA di 1500445. Kemudian, sertakan kronologi kejadian, tangkapan layar percakapan, bukti transfer, serta informasi pendukung lainnya.
Nantinya, DANA menyatakan laporan akan diverifikasi dan ditindaklanjuti dalam 7 x 24 jam sejak pelaporan.
Intinya, DANA Kaget asli tidak meminta korban membayar, mengisi data pribadi, atau memberikan OTP. Jika ada permintaan semacam itu, anggap tautan tersebut mencurigakan.
Dan prinsip paling penting adalah jangan pernah memberikan PIN atau OTP kepada siapa pun, termasuk orang yang mengaku sebagai petugas DANA.
Jadi aman tidaknya bakal sangat bergantung pada kebiasaan memverifikasi sumber sebelum mengklik dan tidak pernah membagikan kredensial.***